
La autenticación de dos factores (2FA) ha sido un elemento esencial de la seguridad digital durante décadas. Lo que comenzó en la década de 1980 como una iniciativa pionera para proteger el acceso ha evolucionado en respuesta a amenazas cada vez más complejas y a la creciente demanda de experiencias de usuario fluidas.
El concepto de utilizar dos factores independientes para verificar la identidad se remonta a la introducción del token RSA SecurID, que generaba códigos sincronizados en el tiempo y vinculados a un dispositivo físico. En 1986 surgieron las tarjetas inteligentes, que combinaban algo que el usuario posee —la tarjeta— con algo que conoce —un PIN—, dando lugar a una de las primeras aplicaciones reales de la 2FA.
Desde entonces, la autenticación de dos factores se ha convertido en un componente fundamental de las estrategias de seguridad digital, impulsada por líderes del sector como Okta, Duo Security y Yubico.
Aunque la 2FA continúa siendo una capa de defensa importante, presenta limitaciones inherentes. Este blog analiza cómo la tecnología eSIM, combinada con soluciones de telecomunicaciones nativas de la nube como Telecom-as-a-Service (TaaS), está haciendo posible una nueva era de autenticación de identidad, con una capa de seguridad reinventada que es más fluida, escalable y segura.
Por qué se produjo la transición hacia la autenticación de dos factores (2FA)
A medida que los ecosistemas digitales se expandieron, también lo hizo la superficie de ataque. Los ciberdelincuentes se volvieron más sofisticados, las técnicas de ingeniería social se generalizaron y los métodos de autenticación heredados comenzaron a mostrar sus limitaciones.
Principales factores que han impulsado la evolución de la 2FA:
- Mayor sofisticación de las amenazas: El Data Breach Investigations Report de 2022 reveló que el 82% de las vulneraciones se debieron a la ingeniería social o a errores humanos.
- Exigencias de la experiencia de usuario: Como los consumidores esperan un acceso instantáneo y sin fricciones, las medidas de seguridad deben encontrar el equilibrio entre facilidad de uso y protección.
- Avances tecnológicos: La proliferación de smartphones, tabletas y dispositivos IoT ha creado nuevos vectores de ataque, pero también nuevas oportunidades para innovar en seguridad.
Por qué la eSIM podría ser la próxima frontera de la seguridad
Aunque la 2FA ha logrado una adopción considerable en el mercado durante las últimas décadas, también presenta limitaciones y riesgos de seguridad. A medida que las ciberamenazas se vuelvan más sofisticadas, comenzaremos a ver la introducción de capas de identidad nuevas y más sólidas para combatirlas. Una opción viable es utilizar la eSIM como una capa de identidad segura y resistente a manipulaciones, integrada directamente en el hardware del dispositivo.
A diferencia de la 2FA basada en SMS, que es vulnerable al phishing y a los ataques de intercambio de SIM, la autenticación mediante eSIM está vinculada al dispositivo y cifrada, lo que reduce considerablemente la superficie de ataque. Elimina la dependencia de aplicaciones o redes de terceros, agiliza la experiencia de usuario y permite una implementación escalable en flotas empresariales y ecosistemas IoT. A medida que la identidad digital adquiere mayor importancia en las arquitecturas de confianza cero, la eSIM se posiciona como una credencial de identidad fluida, segura y permanentemente activa, alineada con los marcos de seguridad y las estrategias de movilidad de nueva generación.
La autenticación mediante eSIM representa un cambio radical en la forma de gestionar la identidad:
- Seguridad integrada: La identidad está vinculada al hardware y a la capa de telecomunicaciones, no a una aplicación ni a una contraseña.
- Arquitectura resiliente: No depende de SMS, correos electrónicos ni códigos introducidos por el usuario, sino de una validación fluida y silenciosa.
- Implementación escalable: Con empresas capaces de ofrecer APIs globales, los negocios pueden implementar flujos de autenticación seguros y transfronterizos en semanas, no meses.
Las limitaciones de la autenticación de dos factores (2FA) tradicional
Aunque la 2FA ha mejorado generalmente la seguridad frente a los métodos de un solo factor, está lejos de ser inmune a los ataques. Muchas vulneraciones actuales siguen produciéndose a pesar de la 2FA debido a las siguientes vulnerabilidades:
- Phishing: Los usuarios pueden proporcionar involuntariamente tanto sus credenciales como sus códigos de 2FA a los atacantes a través de correos electrónicos engañosos.
- Secuestro de sesiones y robo de cookies: Como explica el reconocido hacker Kevin Mitnick en este video, si un atacante obtiene acceso a una cookie, a menudo mediante XSS o phishing, puede suplantar a la víctima sin necesitar sus credenciales ni la 2FA, generalmente sin que esta se percate.
- Ataques de intermediario (Man-in-the-Middle o MitM): Estos ataques interceptan las comunicaciones entre el usuario y el servicio para capturar los códigos de 2FA en tiempo real. Los empleados que utilizan redes Wi-Fi públicas sin una VPN suelen estar expuestos a este tipo de ataque.
- Intercambio de SIM: Los estafadores aprovechan vulnerabilidades de las telecomunicaciones para redirigir los mensajes de 2FA enviados por SMS y tomar el control de las cuentas de los usuarios. Un ejemplo se produjo en 2019, cuando la cuenta del entonces CEO de Twitter, Jack Dorsey, fue hackeada mediante un intercambio de SIM. Esto permitió que durante 15 minutos se publicaran desde su cuenta mensajes sumamente ofensivos y racistas.
- Fatiga por notificaciones push o fatiga de MFA: Los atacantes inundan a los usuarios con solicitudes push de autenticación repetidas. Finalmente, por confusión o frustración, el usuario aprueba una de ellas. Este método aprovecha el comportamiento humano en lugar de vulnerabilidades técnicas. Un ejemplo reciente fue el ataque sufrido por Uber en 2022, cuando un atacante obtuvo las credenciales de la cuenta de un contratista y las utilizó para iniciar sesión, generando múltiples notificaciones push de MFA. Finalmente, una de ellas fue aceptada, lo que permitió al atacante acceder sin autorización a los sistemas internos de Uber.
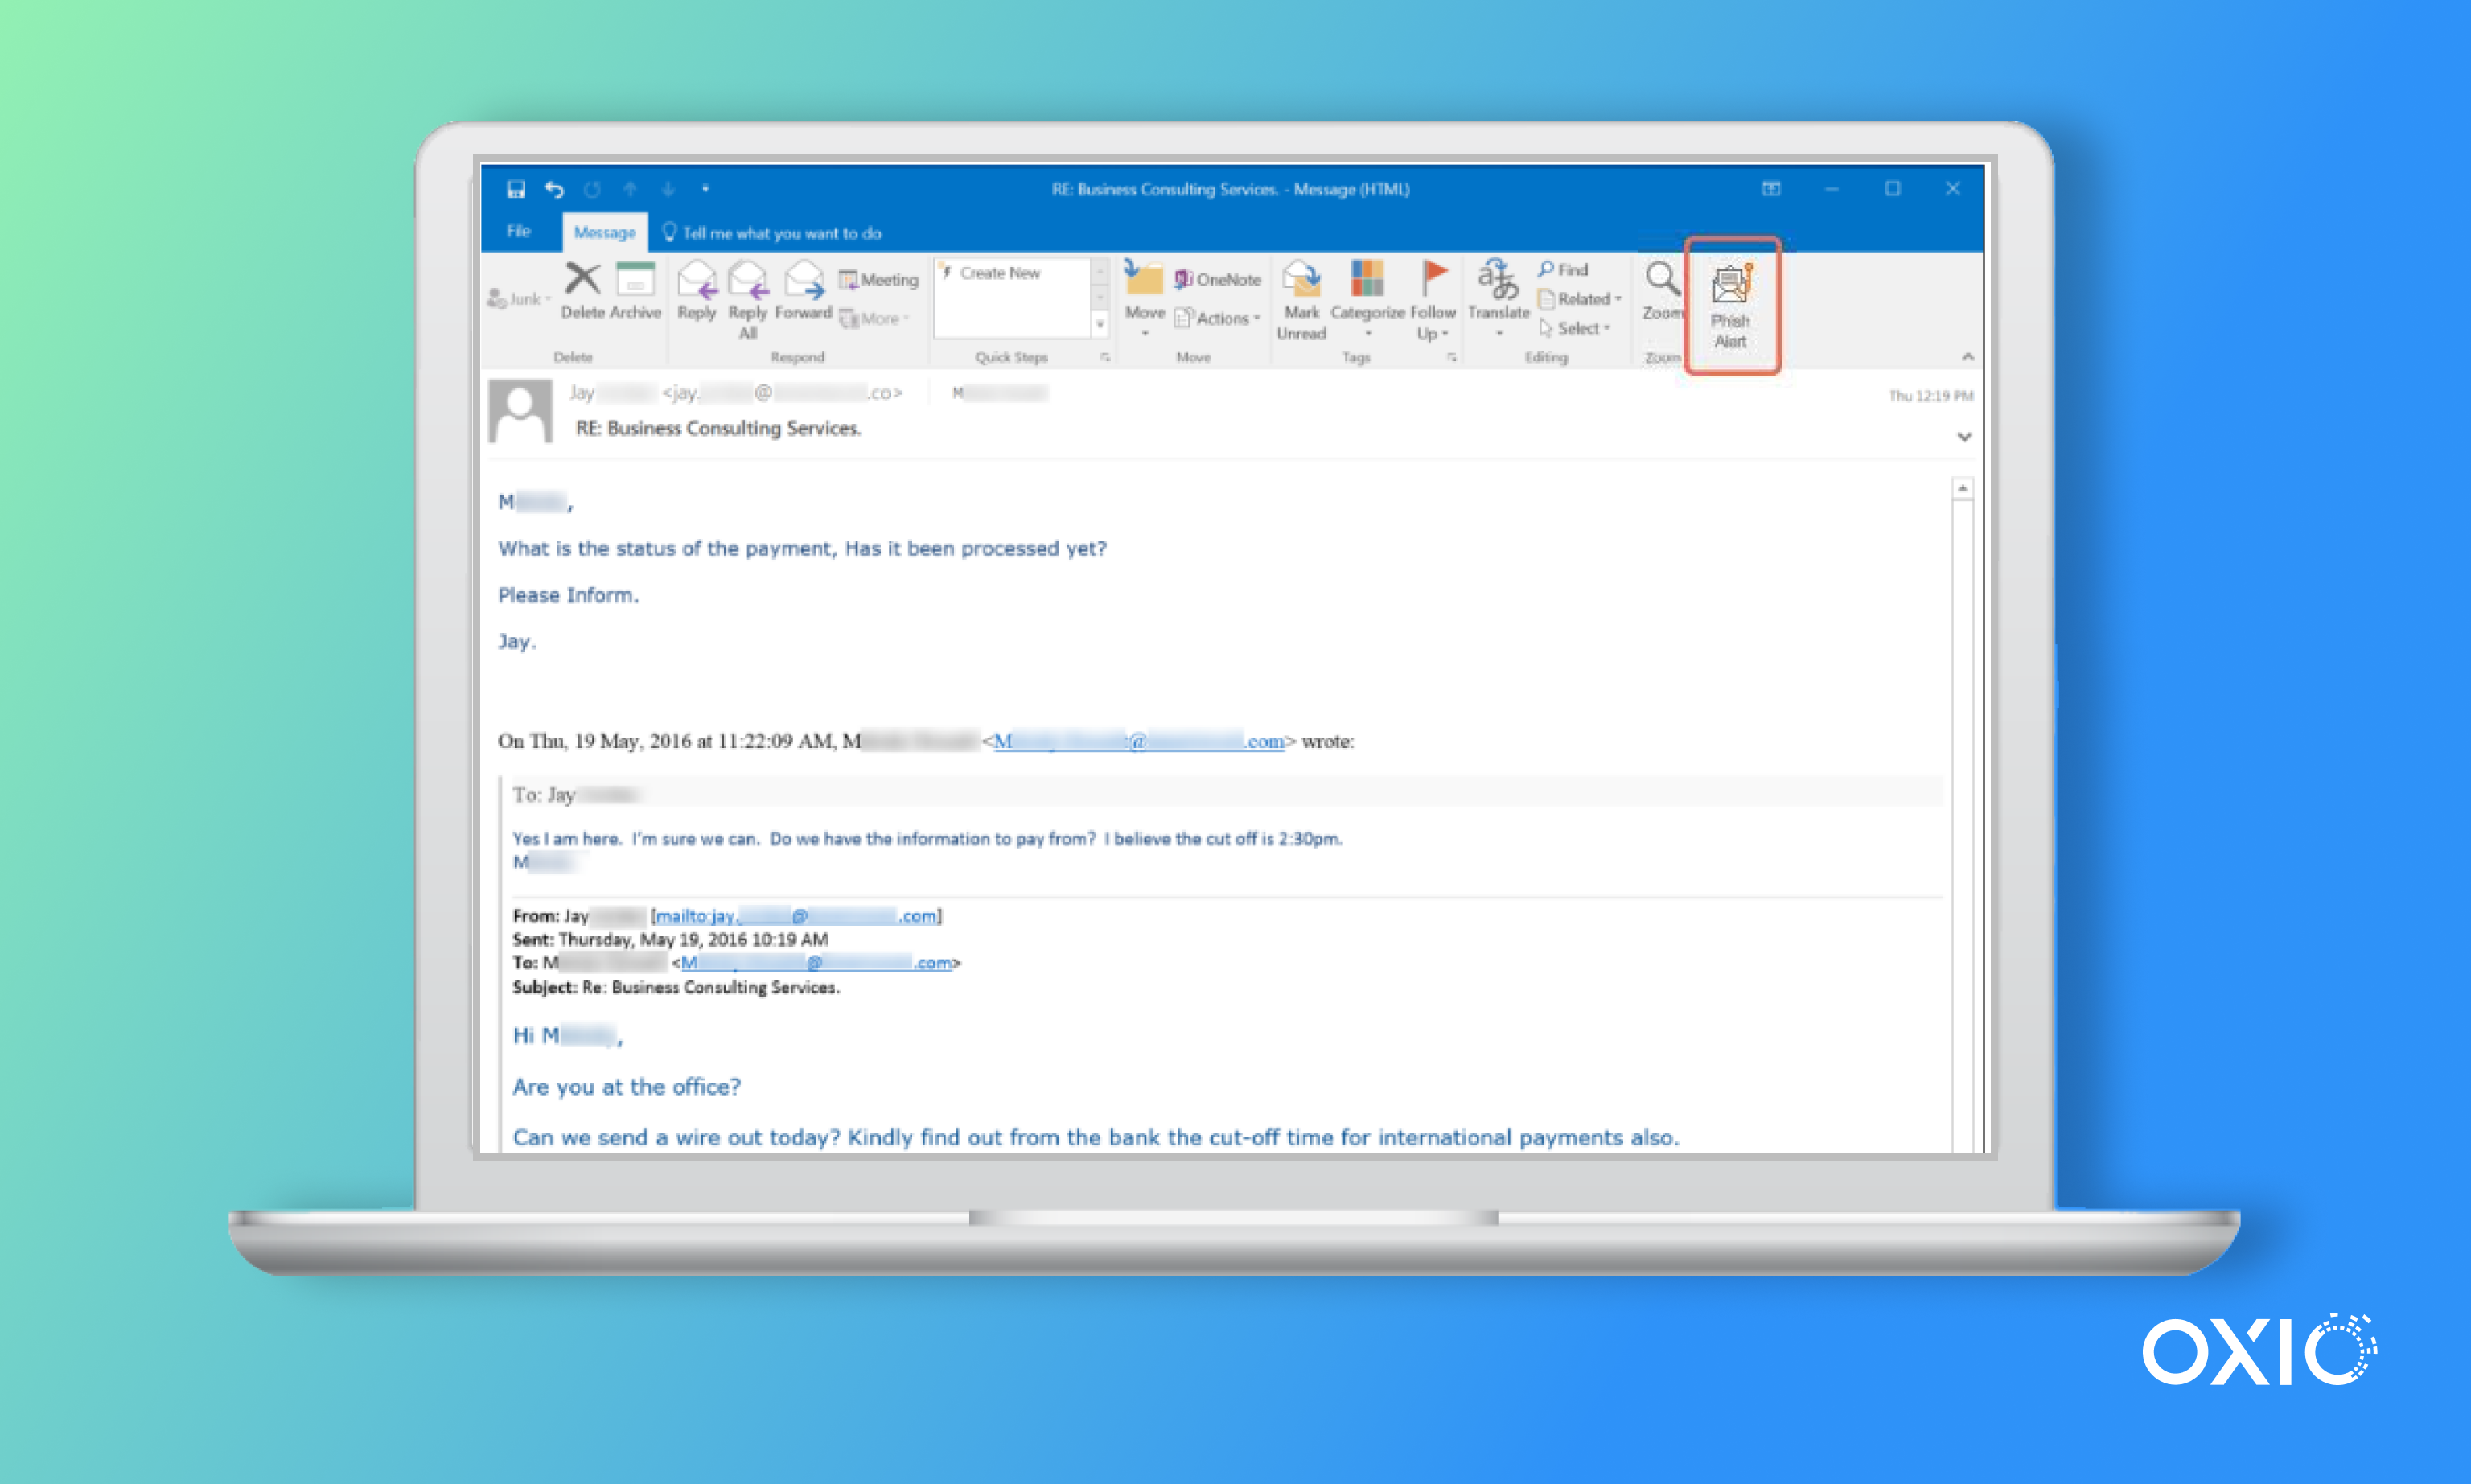
Sin importar el tamaño de la empresa o las medidas de protección internas implementadas, estos ejemplos demuestran que incluso las organizaciones mejor protegidas pueden ser víctimas del fraude de identidad y los ciberataques. Esto pone de manifiesto la necesidad urgente de replantear el futuro de la seguridad de la identidad en línea.
El futuro de la autenticación: una nueva base para la confianza
El futuro de la autenticación va más allá de soluciones parciales y mejoras incrementales. La transición se dirige hacia identidades descentralizadas, detección de amenazas impulsada por IA y autenticación vinculada al hardware, capaz de eliminar el error humano de la ecuación.
A la vanguardia de esta evolución se encuentra OXIO, pionera en Telecom-as-a-Service (TaaS). Al convertir la eSIM en una capa de identidad programable y persistente, OXIO está reinventando la autenticación desde la propia red.
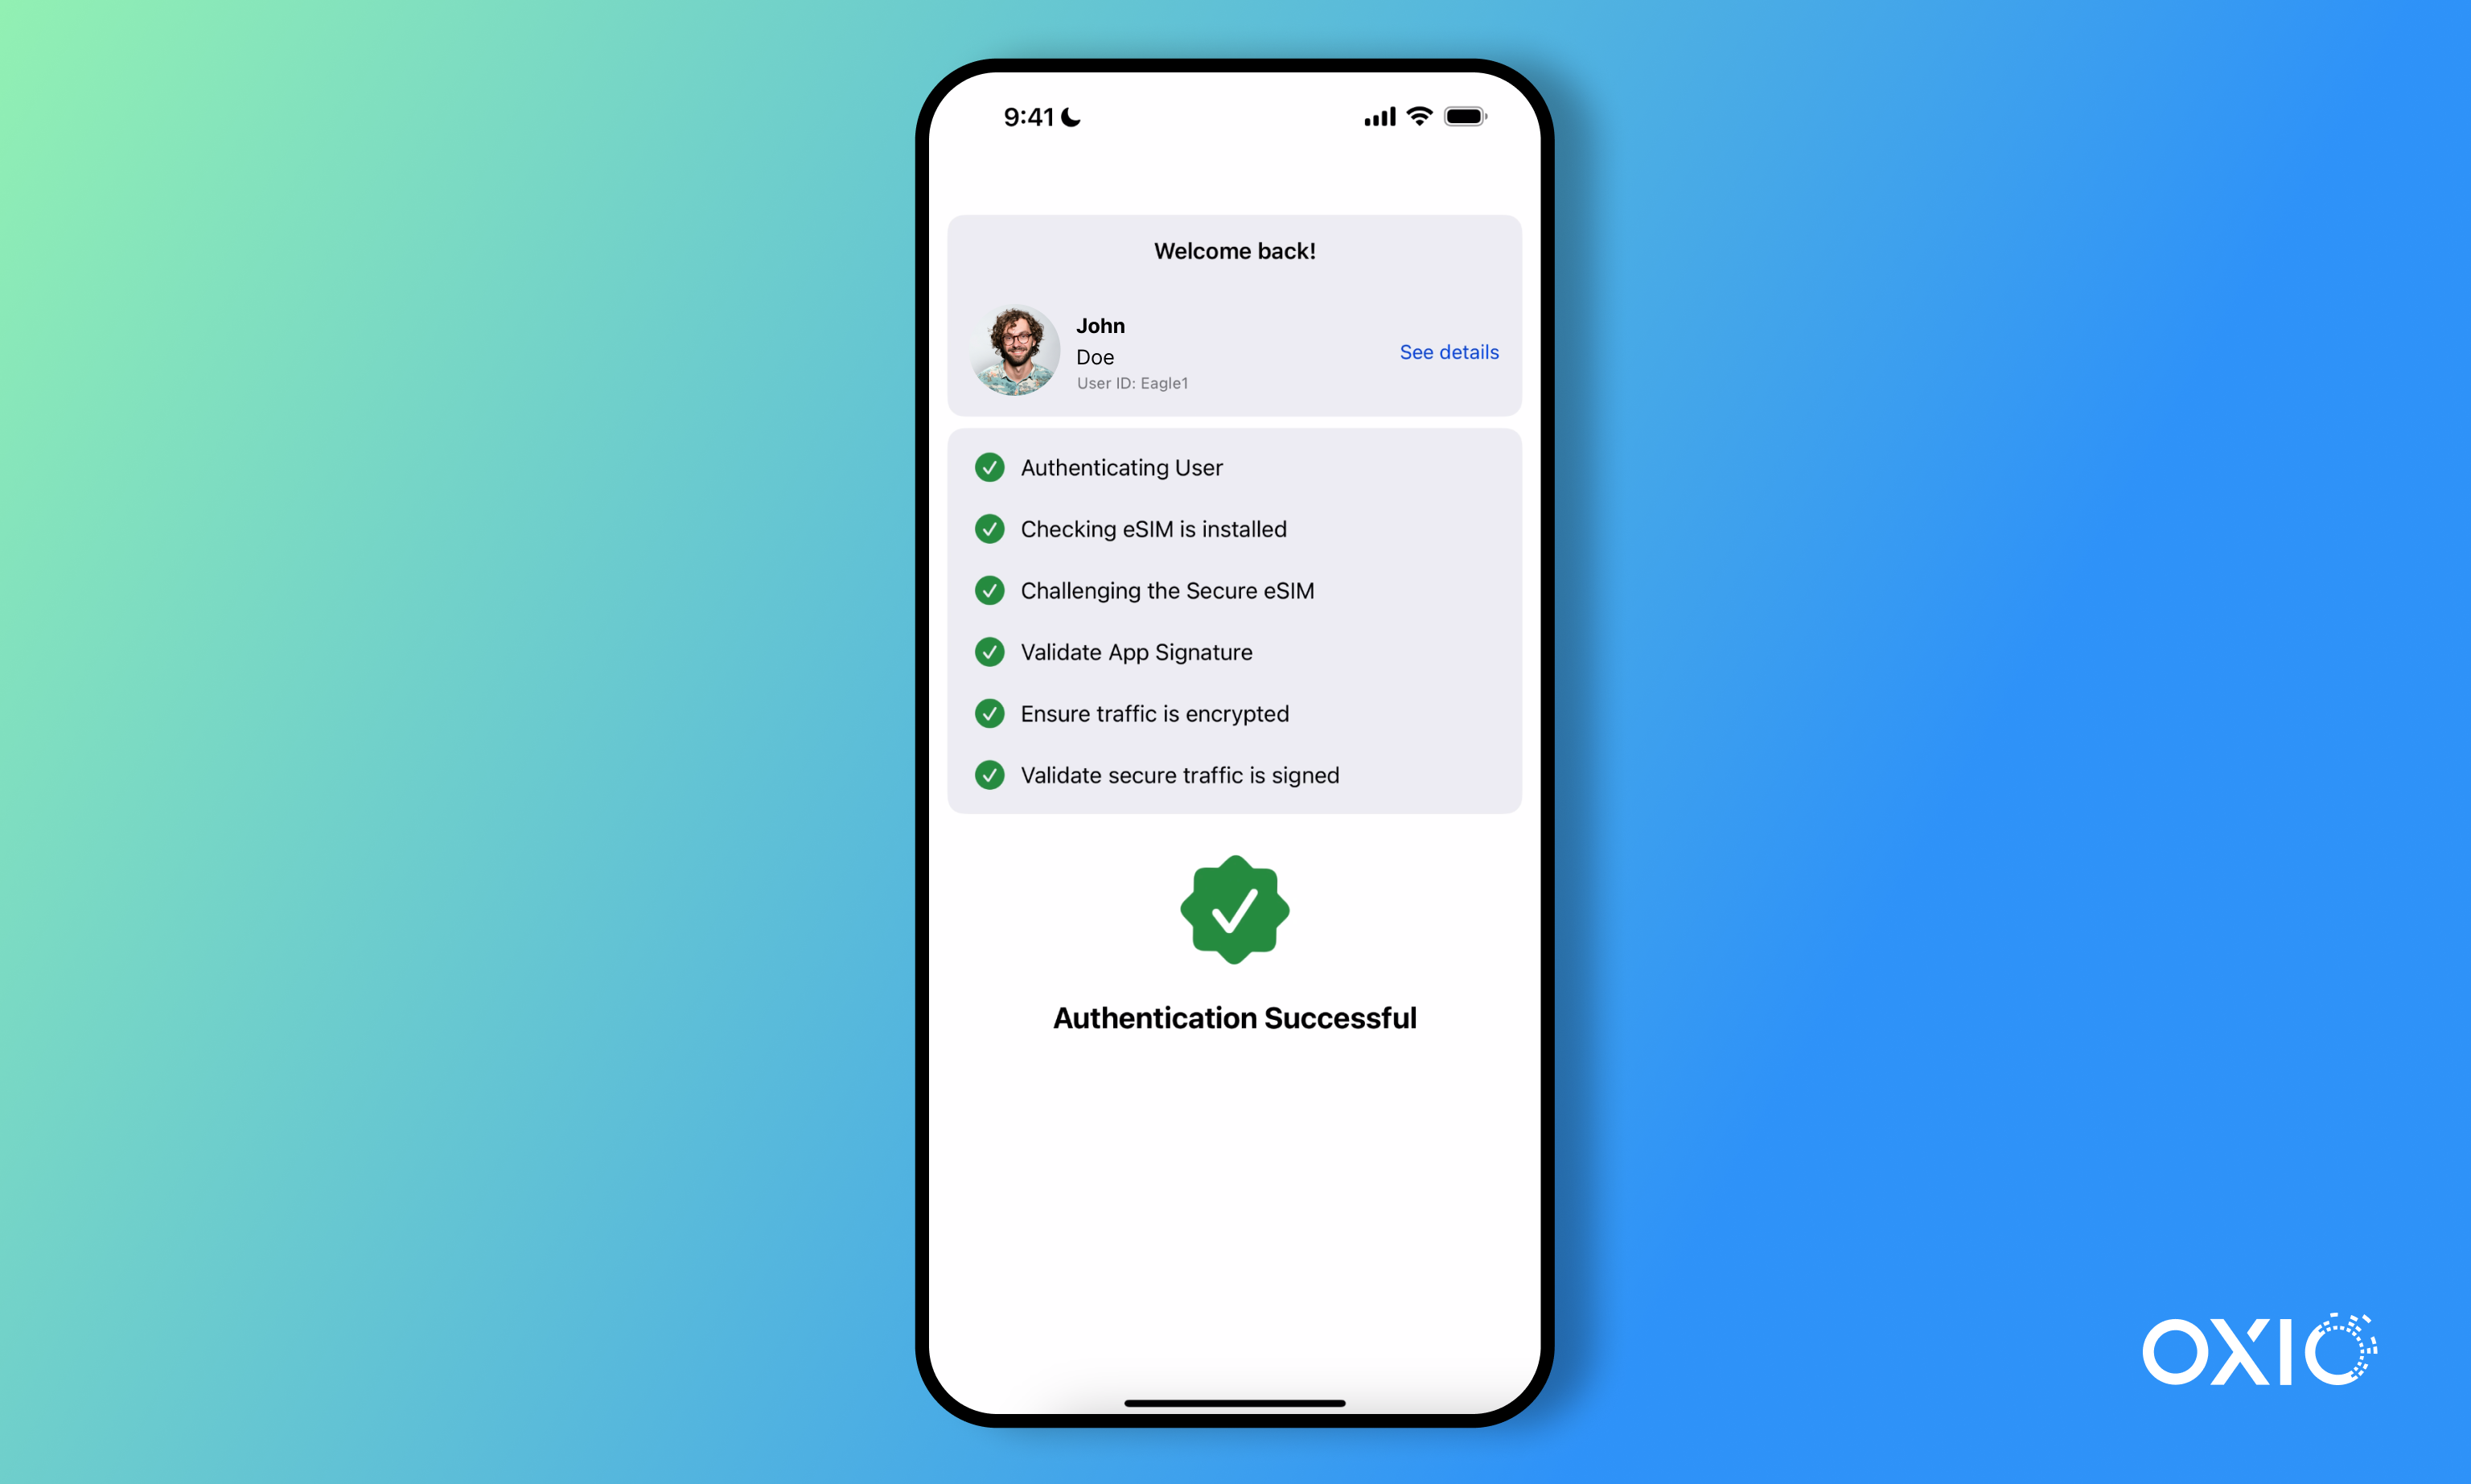
De la 2FA a la confianza integrada con TaaS
Lo que antes requería entre 12 y 18 meses y millones de dólares en costos de integración con operadores móviles ahora puede implementarse en cuestión de semanas mediante la plataforma TaaS de OXIO. Esto proporciona a cualquier empresa una vía simplificada para integrar la autenticación directamente en sus aplicaciones, sin fricciones, intermediarios ni puntos débiles.
¿El resultado? Una experiencia de usuario radicalmente mejorada y un marco de identidad digital considerablemente más seguro.
La autenticación no solo está evolucionando: se está redefiniendo. Con eSIM y TaaS, no nos limitamos a mejorar la 2FA. Estamos incorporando la confianza directamente en la estructura de la red.
Para obtener más información sobre la solución Telecom-as-a-Service (TaaS) de OXIO, contáctanos hoy mismo.
